Klassiker sterben nie? Von wegen. Wenn der europäische und nationale Gesetzgeber den Vorschlaghammer kreisen lässt, bleibt auch für liebgewonnene Hobbyprojekte kein Stein auf dem anderen.
Der traditionsreiche und wohl schon bald von vielen schmerzlich vermisste DynDNS-Dienst ddnss.de macht endgültig Schluss und zieht zum 31. Oktober 2026 den Stecker. Nach über 13 Jahren treuer Dienste gestartet im Mai 2013 von Robert ist damit nun wohl Schluss.
Der Grund für das Aus ist dabei kein technisches Versagen oder mangelnde Lust, sondern > Achtung: mutmaßlich < ein für ein Hobbyprojekt absolut absurdes bürokratisches Monstrum:
NIS2 und das deutsche Umsetzungsgesetz (NIS2UmsuCG). Schauen wir uns an, wie ein privates Ein-Mann-Projekt durch den Gesetzestext plötzlich zum Betreiber einer „besonders wichtigen Einrichtung“ mutierte.
Vom privaten Hobby-DNS zum „Staatsfeind“ im EU-Paragrafendschungel
Wer in den letzten zehn Jahren seine Private Wolke, den Raspberry Pi im Keller oder den VPN-Zugang der Fritte von unterwegs erreichen musste, landete früher oder später bei Anbeitern wie Robert, der ddnss.de betreibt. Kostenlos, pragmatisch, unkompliziert. Ein klassisches Projekt, das aus purem Enthusiasmus betrieben wurde, um der Community zu helfen.
Doch dann trat die europäische NIS-2-Richtlinie in Kraft, flankiert von nationalen Gesetzen. Der Gesetzgeber wollte verständlicherweise die ganz dicken Fische ins Visier nehmen: Die Unternehmen ohne die quasi das Land im Chaos versinken würde, die Cloud-Giganten, Telekommunikationskonzerne, kritische Energieversorger, eben alles was richtig Potential hat für FUBAK zu sorgen. Doch beim Versuch, das Netz sicherer zu machen, wurde mit der Schrotflinte geschossen.
Das Ergebnis: DNS-Dienste fallen pauschal in den Anwendungsbereich. Es wird im Gesetzestext komplett ignoriert, ob ein Dienst von einem Weltkonzern mit Tausenden von Angestellten oder von einer einzigen Person abends nach Feierabend in Eigenregie gewuppt wird.
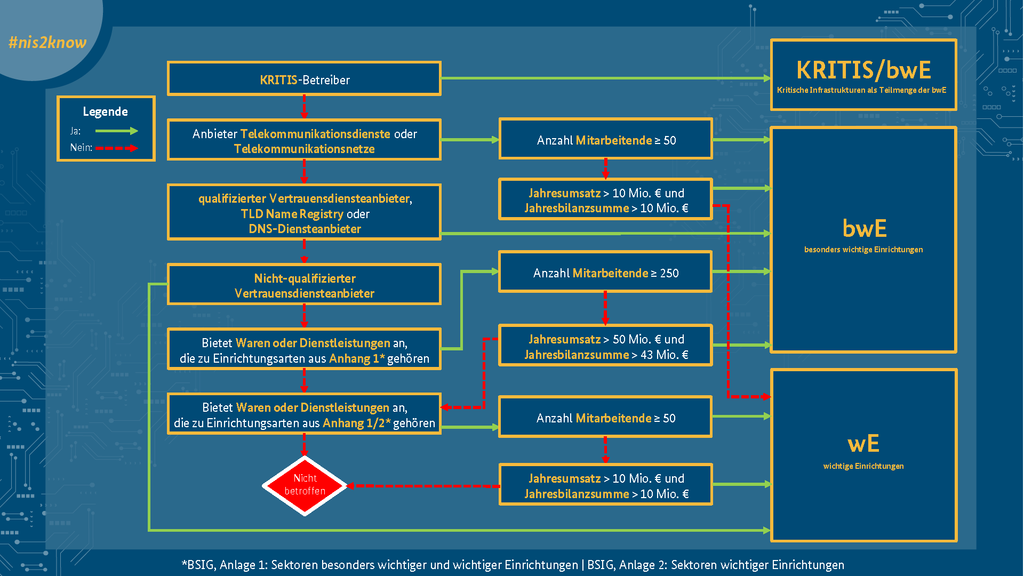
Hier unten an der offiziellen Grafik des BSI sieht man schön, dass DNS Dienstabieter quasi die Monopoly Ereigniskarte „gehe direkt zur bwE“ haben. Keine bestimmte Mitarbeiterzahl, kein Jahresumsatz oder Bilanzsumme als Joker. -> Gehe direkt nach bwE, ziehe dabei keine 4000€ ein. Ja, es ist nicht ganz die Schlossallee wie bei KRITIS Unternehmen aber auch nichts was man sich für sein Hobby als Verwaltungsaufwand wünscht.
Plötzlich „Wichtige Einrichtung“: Der Albtraum für den Einzelunternehmer
Okay, wir wissen jetzt: Mit dem Inkrafttreten der Regulierung findet eine automatische Kategorisierung statt. Ein DNS-Dienstleister selbst wenn er rein kostenfrei und als Hobby betrieben wird rutscht in die Kategorie der besonders wichtigen Einrichtungen. Und das zieht einen Rattenschwanz an Pflichten nach sich, der jeden privaten Betreiber wirtschaftlich und nervlich vernichtet:
Strenge Compliance- und Dokumentationspflichten: Jede Sicherheitsmaßnahme, jede Code-Änderung und jede Infrastrukturkomponente muss lückenlos nach ISO- oder BSI-Standard dokumentiert werden. Für einen Einzelnen bedeutet das: Mehr Zeit mit Papierkram als mit dem eigentlichen Code.
Teure Audits und Zertifizierungen: Man braucht externe Prüfer, Risikoanalysen und Sicherheitsüberprüfungen, die vierstellige Summen verschlingen. In diesem Fall für ein Projekt, das keinen Cent Gewinn abwirft.
Drakonische Meldepflichten (Incident Reporting): Wenn es auch nur den Hauch eines verdächtigen Zugriffs oder einer Anomalie gibt, muss das in Rekordzeit gemeldet werden. Bei Formfehlern drohen astronomische Bußgelder.
Persönliche Haftung der Geschäftsführung: Da es sich um ein Einzelunternehmen handelt, haftet der Betreiber im Ernstfall mit seinem Privatvermögen.
Wer riskiert schon eine Privatinsolvenz und schlaflose Nächte, nur damit der Nachbar im Smart Home von unterwegs auf seine IP-Cam zugreifen kann? Eben. Die Entscheidung von Robert, mutmaßlich den Dienst aus diesem Grund zu beenden, ist unter diesen Vorzeichen die einzig logische Konsequenz, um sich selbst zu schützen.
Er selbst äußert sich in einer eMail an seine Kunden am 22.09 zu dem Thema:
Hallo,
nach mehr als 13 Jahren Betrieb möchte ich euch heute über eine wichtige Änderung informieren.
Der DDNSS-Service ddnss.de, den ich seit Mai 2013 betreibe, wird zum 31. Oktober 2026 eingestellt.
Diese Entscheidung fällt mir nicht leicht. DDNSS.de ist über die Jahre gewachsen und wird von vielen Nutzern und technischen Systemen verwendet. Die laufenden Kosten für Server und Infrastruktur sowie der zeitliche Aufwand für Betrieb, Wartung und Administration sind für mich inzwischen einfach zu hoch, sodass ich den Dienst in seiner bisherigen Form nicht mehr weiterführen kann.
Bevor der Dienst endgültig abgeschaltet wird, möchte ich allerdings die Möglichkeit einer Übernahme anbieten.
Eine Übernahme kann – je nach Vereinbarung – insbesondere die Domain(s), den Quellcode sowie die vorhandenen Daten und die technische Grundlage des Dienstes umfassen. Ziel wäre es, einem neuen Betreiber die Möglichkeit zu geben, den Dienst eigenständig weiterzuführen.
Eine kostenlose Übernahme ist nicht vorgesehen. Bei ernsthaftem Interesse an einer Übernahme können die Details und die finanziellen Rahmenbedingungen direkt mit mir besprochen werden.
Kontakt:
webmaster@ddnss.de
[…]
Das größere Problem: Overregulation killt die Dezentralität
Das Schicksal von ddnss.de ist kein Einzelfall, sondern ein trauriges Lehrstück über die Auswüchse moderner Gesetzgebung. Wenn Gesetze so formuliert sind, dass sie kleine, unkomplizierte Open-Source- oder Hobbyprojekte mit derselben Härte überrollen wie globale Mega-Konzerne, zerstören wir genau jene dezentrale, kreative Internetkultur, die das Netz früher so lebenswert gemacht hat.
Grosse Player lachen über solche Compliance-Kosten (oder lassen sie ihre Anwälte wegoptimieren), während die echten Bastler, die das Netz seit Jahrzehnten am Laufen halten, kriminalisiert oder mit Bürokratie erschlagen werden.
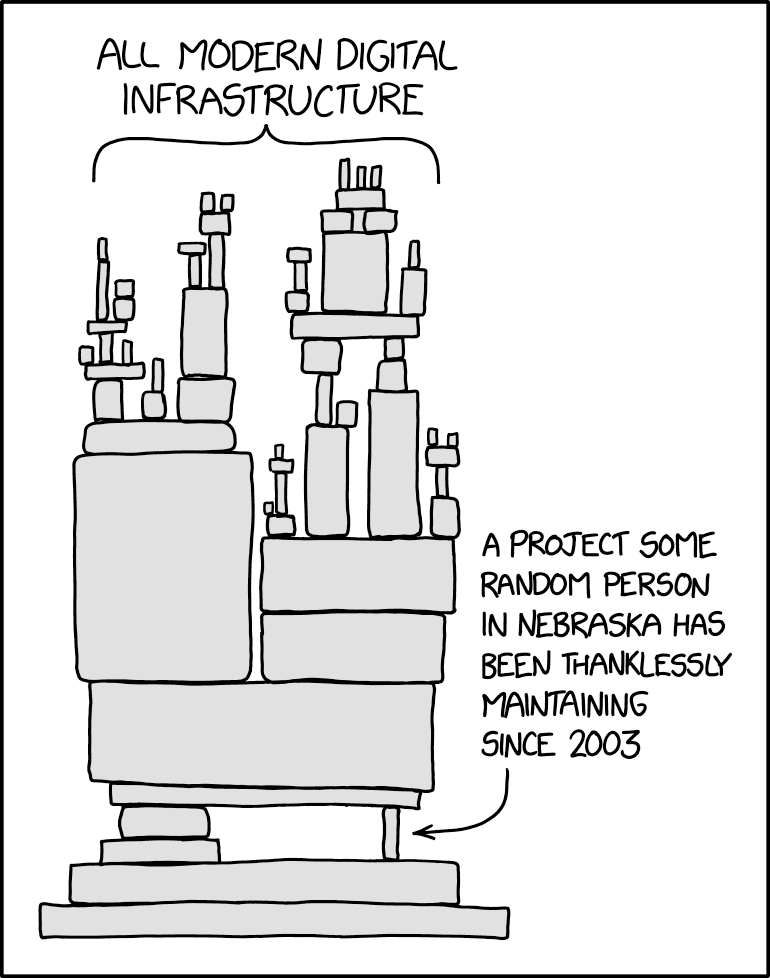
Und wie andere Konstanten im Universum gibt es natürlich auch einen passenden XKCD Comic:
Quick Fix & Alternativen: Wo zieht man jetzt hin?
Wer seine Heim-IP bisher über ddnss.de aufgelöst hat, muss nun also handeln. Spätestens am 31. Oktober 2026 ist Schluss, bestehende Einträge werden nicht mehr aktualisiert. Betroffen sind klassische FRITZ!Box-DynDNS-Configs, NAS-Systeme, ddclient sowie WireGuard- und IPsec-Endpunkte.
Als Workarounds bieten sich an:
Andere kostenlose/günstige DynDNS-Anbieter: services tels que nsupdate.info, DuckDNS oder diverse kleinere Alternativen, sofern sie von der Regulierung (noch) verschont bleiben. Im Kommentarbereich unter Borncity.com gibt es auch viele andere mögliche Alternativen. Die sauberste davon:
Eigene Domain über API: Wer eine eigene Domain besitzt (z. B. bei Netcup, Hetzner oder Cloudflare), kann den DynDNS-Update-Mechanismus ganz einfach über Skripte (oder direkt in der FRITZ!Box über benutzerdefinierten DynDNS) via API-Token laufen lassen. Das ist im Zweifelsfall stabil und gehört komplett dir.
Ein spätes, aber verdientes o7 oder wahlweise F im Chat für ddnss.de. Danke an Robert für über 13 Jahre unermüdlichen Einsatz, bevor die EU-Bürokratie den Stecker gezogen hat.