Stellt euch vor, ihr habt vor zwanzig Jahren an der Ludwig-Maximilians-Universität in München studiert, längst im Berufsleben Fuß gefasst und plötzlich holt euch eure Studienzeit auf die unangenehmste Art und Weise ein. Genau das ist im September 2026 Realität für rund eine halbe Million Menschen geworden. Die traditionsreiche LMU wurde Opfer eines heftigen Cyberangriffs, der im Laufe der forensischen Analysen gigantische Ausmaße annahm.
Nehmen wir diesen Vorfall zum Anlass, möglichst tief in die Technik, die Dimensionen und die Konsequenzen dieses Hacks einzutauchen. Denn hier zeigt sich einmal mehr, wie verwundbar selbst akademische Großstrukturen sind. Der Artikel aus dem letzten Jahr dazu ist somit aktuell wie nie.
Die Dimension des Hacks: 50 Jahre Unigeschichte abgegriffen
Was am 16. September 2026 als Alarmmeldung über einen unbefugten Zugriff auf IT-Systeme der Universität begann, entwickelte sich nach und nach zum digitalen Albtraum. Nach den neuesten forensischen Erkenntnissen der Hochschule und externer IT-Sicherheitsexperten traf es das zentrale Zulassungssystem der LMU in seiner Gesamtheit.
Das Erschreckende dabei: Der betroffene Datenbestand reicht rund 50 Jahre zurück. Das bedeutet, dass nicht nur aktuelle Semester, sondern fast alle Studierenden seit Mitte der 1970er Jahre von dem Datenabfluss betroffen sind. Insgesamt reden die Verantwortlichen von ca. 600.000 betroffenen Datensätzen.
Wer und was ist eigentlich konkret betroffen?
Nicht jeder Datensatz sieht gleich aus, denn die digitale Erfassung hat sich über die Jahrzehnte naturgemäß gewandelt:
Die älteren Jahrgänge (bis einschließlich 1994): Hier beschränken sich die kompromittierten Daten im Wesentlichen auf grundlegende Stammdaten und die historische Semesterchronik. Nicht schön aber überschaubarer möglicher Schaden.
Die jüngere Vergangenheit (ab 2005): Hier schlägt das System deutlich detailreicher zu. Neben Identitäts- und Kontaktdaten (wie Anschriften und E-Mail-Adressen) sind in Einzelfällen auch Bankdaten (wie IBANs), Krankenversicherungsnummern, BAföG-Daten sowie Angaben zum Studienverlauf und zu Beurlaubungsgründen abgegriffen worden. Spätestens ab hier wird es also durchaus kritisch mit dem Datenabfluss.
Sensibles Material: Unter den Beurlaubungsgründen können sich im Einzelfall auch besonders schützenswerte, sensible Daten nach Art. 9 der DSGVO verbergen. Was das möglicherweise alles sind? Könnt ihr direkt hier nachlesen.
Aber es gibt auch Entwarnung an zentralen Fronten: Nach Angaben der LMU blieben Passwörter, echte Prüfungsinformationen, Noten, Studieninhalte sowie individuelle wissenschaftliche Arbeiten der Studierenden vollkommen verschont. Niemand muss also fürchten, dass plötzlich Noten im System manipuliert wurden.
Die Reaktion der LMU: Notbremse und Krisenmodus
Wie reagiert eine Universität dieser Größe, wenn das Herzstück der Administration kompromitiert wird? Im Eiltempo. Unmittelbar nach Bekanntwerden des Vorfalls am 16.09 zog die IT-Abteilung die Notbremse, nahm das betroffene System vom Netz und sicherte die Restbestände. Flankierend wurden vorsorglich weitere, nicht direkt betroffene Komponenten abgeschaltet und überprüft.
Um den laufenden Betrieb (insbesondere für den nahenden Semesterstart) aufrechtzuerhalten, lief der Krisenmodus auf Hochtouren:
Das Immatrikulationssystem: Dieses wurde in einer komplett neuen, sicherheitsgeprüften Umgebung aufgesetzt und war bereits ab dem 22. September 2026 wieder am Start. Entsprechende Fristen wurden kurzerhand verlängert, sodass kein Studierender einen Nachteil bei der Einschreibung befürchten musste.
Das Portal LSF (Lehre, Studium, Forschung): Schritt für Schritt kehrten die Dienste zurück. Aus Sicherheitsgründen wurde der Zugriff allerdings zunächst massiv eingeschränkt: Das Portal war anfangs nicht frei über das World Wide Web erreichbar, sondern lief ausschließlich über das Münchner Wissenschaftsnetz (MWN), das LMU-Verwaltungsnetz oder per sicherem VPN (Edu-VPN).
Der Blick nach vorn: Langfristig will die LMU die Flucht nach vorn antreten und beschleunigt die Einführung des cloudbasierten Systems CampusOnline, das ab Dezember 2026 digitale Bewerbungen und Immatrikulationen auf ein neues Sicherheitsniveau heben soll.
Besteht akute Gefahr für die Betroffenen?
Die wohl wichtigste Frage für alle 600.000 Menschen: Was machen die denn jetzt mit meinen Daten?
Die LMU betont, dass zum aktuellen Zeitpunkt keinerlei Hinweise auf eine Veröffentlichung oder eine sonstige missbräuchliche Verwendung im Darknet vorliegen. Dennoch betonen die Verantwortlichen sehr transparent lässt sich ein potenzieller Missbrauch in der Zukunft schlichtweg nicht zu 100 Prozent ausschließen. Die Hochschule überwacht zusammen mit externen Security-Experten kontinuierlich das Darknet.
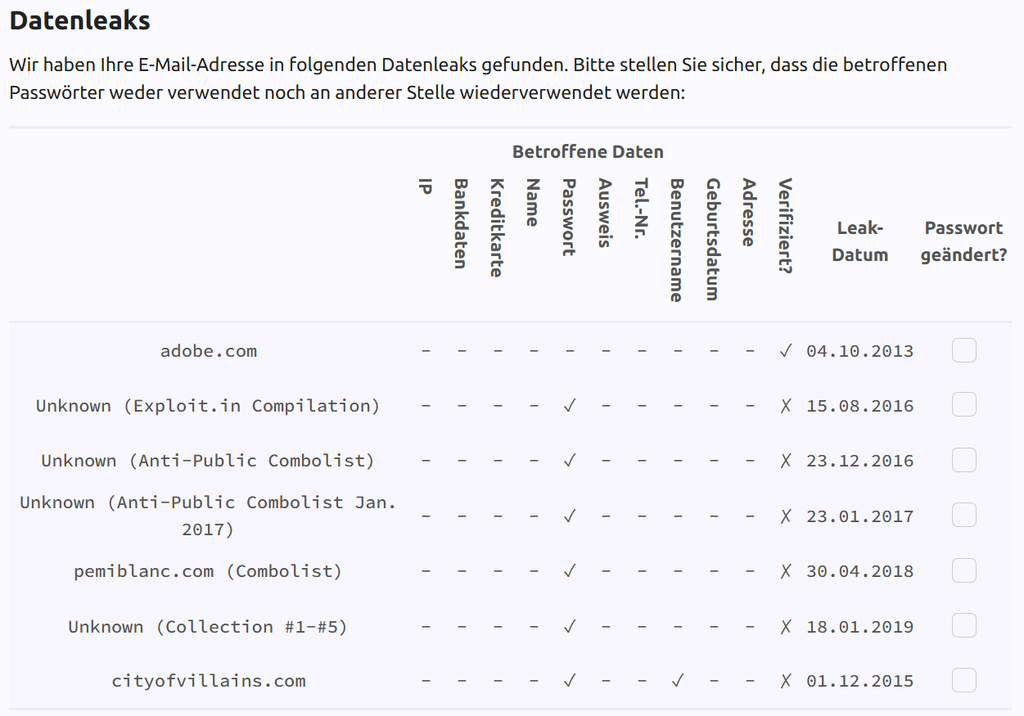
Wer selbst prüfen möchte welche seiner Daten bereits dort unterwegs sind, dem kann ich hier die Seiten haveibeenpwned.com oder wer einen deutschen Anbieter bevorzugt den HPI Leak Checker empfehlen. Abfrage geht beispielsweise via eMail und in der Auswertung erfahrt ihr dann ob (und wenn ja mit welchen Zusatzdaten) eure eMail bereits in Datenlecks oder Sammlungen früherer Angriffe auftaucht.
Auswertung sieht dann zB. so aus:
Was solltet ihr jetzt tun, wenn ihr betroffen seid?
Solltest du zu den aktuellen oder ehemaligen LMU-Studierenden gehören, gilt vor allem eines: gesunde Paranoia und maximale Wachsamkeit.
- Vorsicht bei Mails und Anrufen: Da Kontaktdaten und teils Studiendetails bekannt sein könnten, besteht ein erhöhtes Risiko für passgenaue Phishing-Angriffe. Seid extrem misstrauisch bei E-Mails mit Anhängen oder Links. Also Augen auf, selbst wenn sie vermeintlich von der Universität oder Behörden kommen.
- Keine sensiblen Infos preisgeben: Niemals leichtfertig Passwörter oder Bankdaten am Telefon oder über dubiose Links herausgeben.
- Konto im Blick behalten: Da ab 2005 teilweise auch Bankdaten im System lagen, empfiehlt sich in nächster Zeit ein wachsamer Blick auf die Kontoauszüge.
TL:DR
Der Cyberangriff auf die LMU München ist ein Lehrstück über die Tücken historischer Datenbestände in der IT. Wer über Jahrzehnte hinweg Immatrikulationsdaten vorhalten muss, sei es für gesetzliche Nachweispflichten wie die Rentenversicherung oder aus anderen (meist rechtlichen Vorgaben), sitzt auf einem gigantischen digitalen Datenschatz, der für Kriminelle hochinteressant ist.
Die transparente Aufarbeitung durch die LMU und die schnelle, wenn auch schmerzhafte Reorganisation der IT-Infrastruktur zeigen, wie ernst die Lage genommen wird. Dennoch hinterlässt der Vorfall einen schalen Beigeschmack und erinnert uns alle daran, dass Cybersicherheit ein niemals endendes Wettrennen ist.
Seid ihr selbst von dem Vorfall betroffen oder habt ihr Fragen dazu? Die LMU hat eine zentrale Anlaufstelle unter der eMail: cybersicherheit@lmu.de eingerichtet. Bleibt wachsam!